Domain vorruheständler.de kaufen?
Wir ziehen mit dem Projekt
vorruheständler.de um.
Sind Sie am Kauf der Domain
vorruheständler.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vorruheständler.de kaufen?
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Buttlar, Johannes von: Supersurfing - Reisen durch Raum & ZeitSupersurfing - Reisen durch Raum & Zeit , Out-of-body-Astral- & Zeitreisen Traum, Zeitreise oder Quantenphysik? Haben Sie sich schon mal vorgestellt, wie es wäre, eine Zeitreise zu machen oder sich im unendlichen Raum teleportieren zu können? Das muss keine Wunschvorstellung mehr sein, sondern ist absolut möglich und real. Die beiden Autoren belegen das nicht nur mit Beweisen, sondern sie liefern auch den historischen Hintergrund, die wissenschaftlichen Grundlagen und den Aufbau der angewandten Technik des SUPERSURFING. Sie geben Ihnen die Praxis an die Hand, wie Sie die Grenzen durchbrechen und die aufregendsten Erfahrungen durch Zeit und Raum erleben können. Grenzenlos durch Raum und Zeit - Erweitern Sie Ihre Erlebnisgrenzen! , Sport-Chip > Chiptuning & Motortuning , Erscheinungsjahr: 20230223, Produktform: Kartoniert, Autoren: Buttlar, Johannes von~Hardo, Trutz, Seitenzahl/Blattzahl: 320, Keyword: Astralreisen; Bewusstsein; Erlebnisgrenzen; Out-of-Body-Astralreisen; Praktische Übungen; Quantenphysik; Raum und Zeit; Zeitreise; Zeitreisen; feinstoffliche Dimension; frühere Leben, Fachschema: Esoterik / Grenzwissenschaften~Grenzwissenschaften~Parawissenschaft, Warengruppe: HC/Grenzwissenschaften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 18, Gewicht: 412, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was bedeutet "tpm 20" für Valorant?
"tpm 20" steht für "Todesfälle pro Minute 20" und ist ein Begriff, der in Valorant verwendet wird, um die durchschnittliche Anzahl der Todesfälle pro Minute in einem Spiel zu beschreiben. Es ist eine Kennzahl, die verwendet wird, um die Effektivität eines Spielers oder eines Teams zu bewerten und kann helfen, Schwachstellen im Spiel zu identifizieren. Ein niedrigerer tpm-Wert deutet auf eine bessere Leistung hin. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **

Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Buttlar, Johannes von: Supersurfing - Reisen durch Raum & ZeitSupersurfing - Reisen durch Raum & Zeit , Out-of-body-Astral- & Zeitreisen Traum, Zeitreise oder Quantenphysik? Haben Sie sich schon mal vorgestellt, wie es wäre, eine Zeitreise zu machen oder sich im unendlichen Raum teleportieren zu können? Das muss keine Wunschvorstellung mehr sein, sondern ist absolut möglich und real. Die beiden Autoren belegen das nicht nur mit Beweisen, sondern sie liefern auch den historischen Hintergrund, die wissenschaftlichen Grundlagen und den Aufbau der angewandten Technik des SUPERSURFING. Sie geben Ihnen die Praxis an die Hand, wie Sie die Grenzen durchbrechen und die aufregendsten Erfahrungen durch Zeit und Raum erleben können. Grenzenlos durch Raum und Zeit - Erweitern Sie Ihre Erlebnisgrenzen! , Sport-Chip > Chiptuning & Motortuning , Erscheinungsjahr: 20230223, Produktform: Kartoniert, Autoren: Buttlar, Johannes von~Hardo, Trutz, Seitenzahl/Blattzahl: 320, Keyword: Astralreisen; Bewusstsein; Erlebnisgrenzen; Out-of-Body-Astralreisen; Praktische Übungen; Quantenphysik; Raum und Zeit; Zeitreise; Zeitreisen; feinstoffliche Dimension; frühere Leben, Fachschema: Esoterik / Grenzwissenschaften~Grenzwissenschaften~Parawissenschaft, Warengruppe: HC/Grenzwissenschaften, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 18, Gewicht: 412, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was bedeutet "tpm 20" für Valorant?
"tpm 20" steht für "Todesfälle pro Minute 20" und ist ein Begriff, der in Valorant verwendet wird, um die durchschnittliche Anzahl der Todesfälle pro Minute in einem Spiel zu beschreiben. Es ist eine Kennzahl, die verwendet wird, um die Effektivität eines Spielers oder eines Teams zu bewerten und kann helfen, Schwachstellen im Spiel zu identifizieren. Ein niedrigerer tpm-Wert deutet auf eine bessere Leistung hin. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
Ähnliche Suchbegriffe für Tpm
-
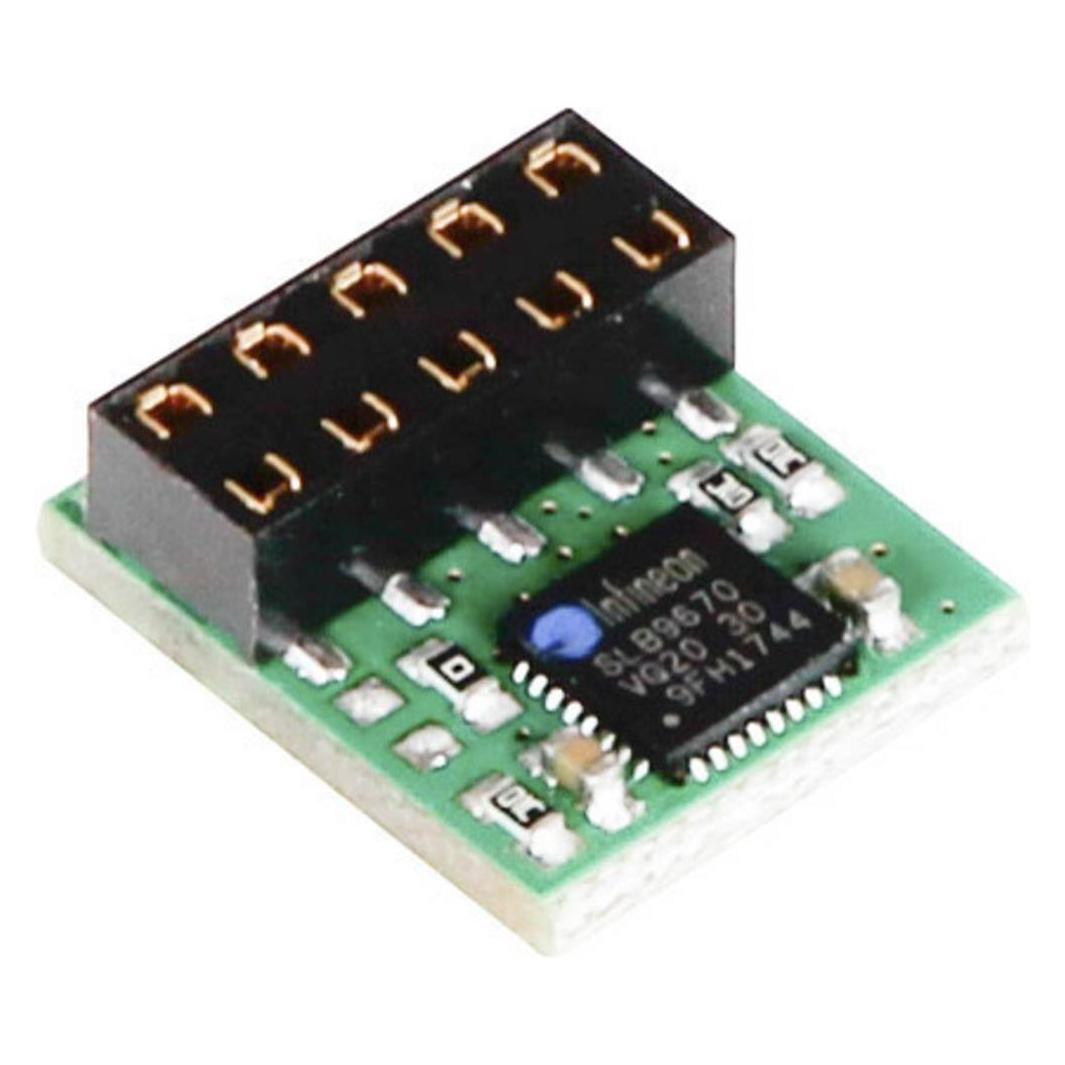
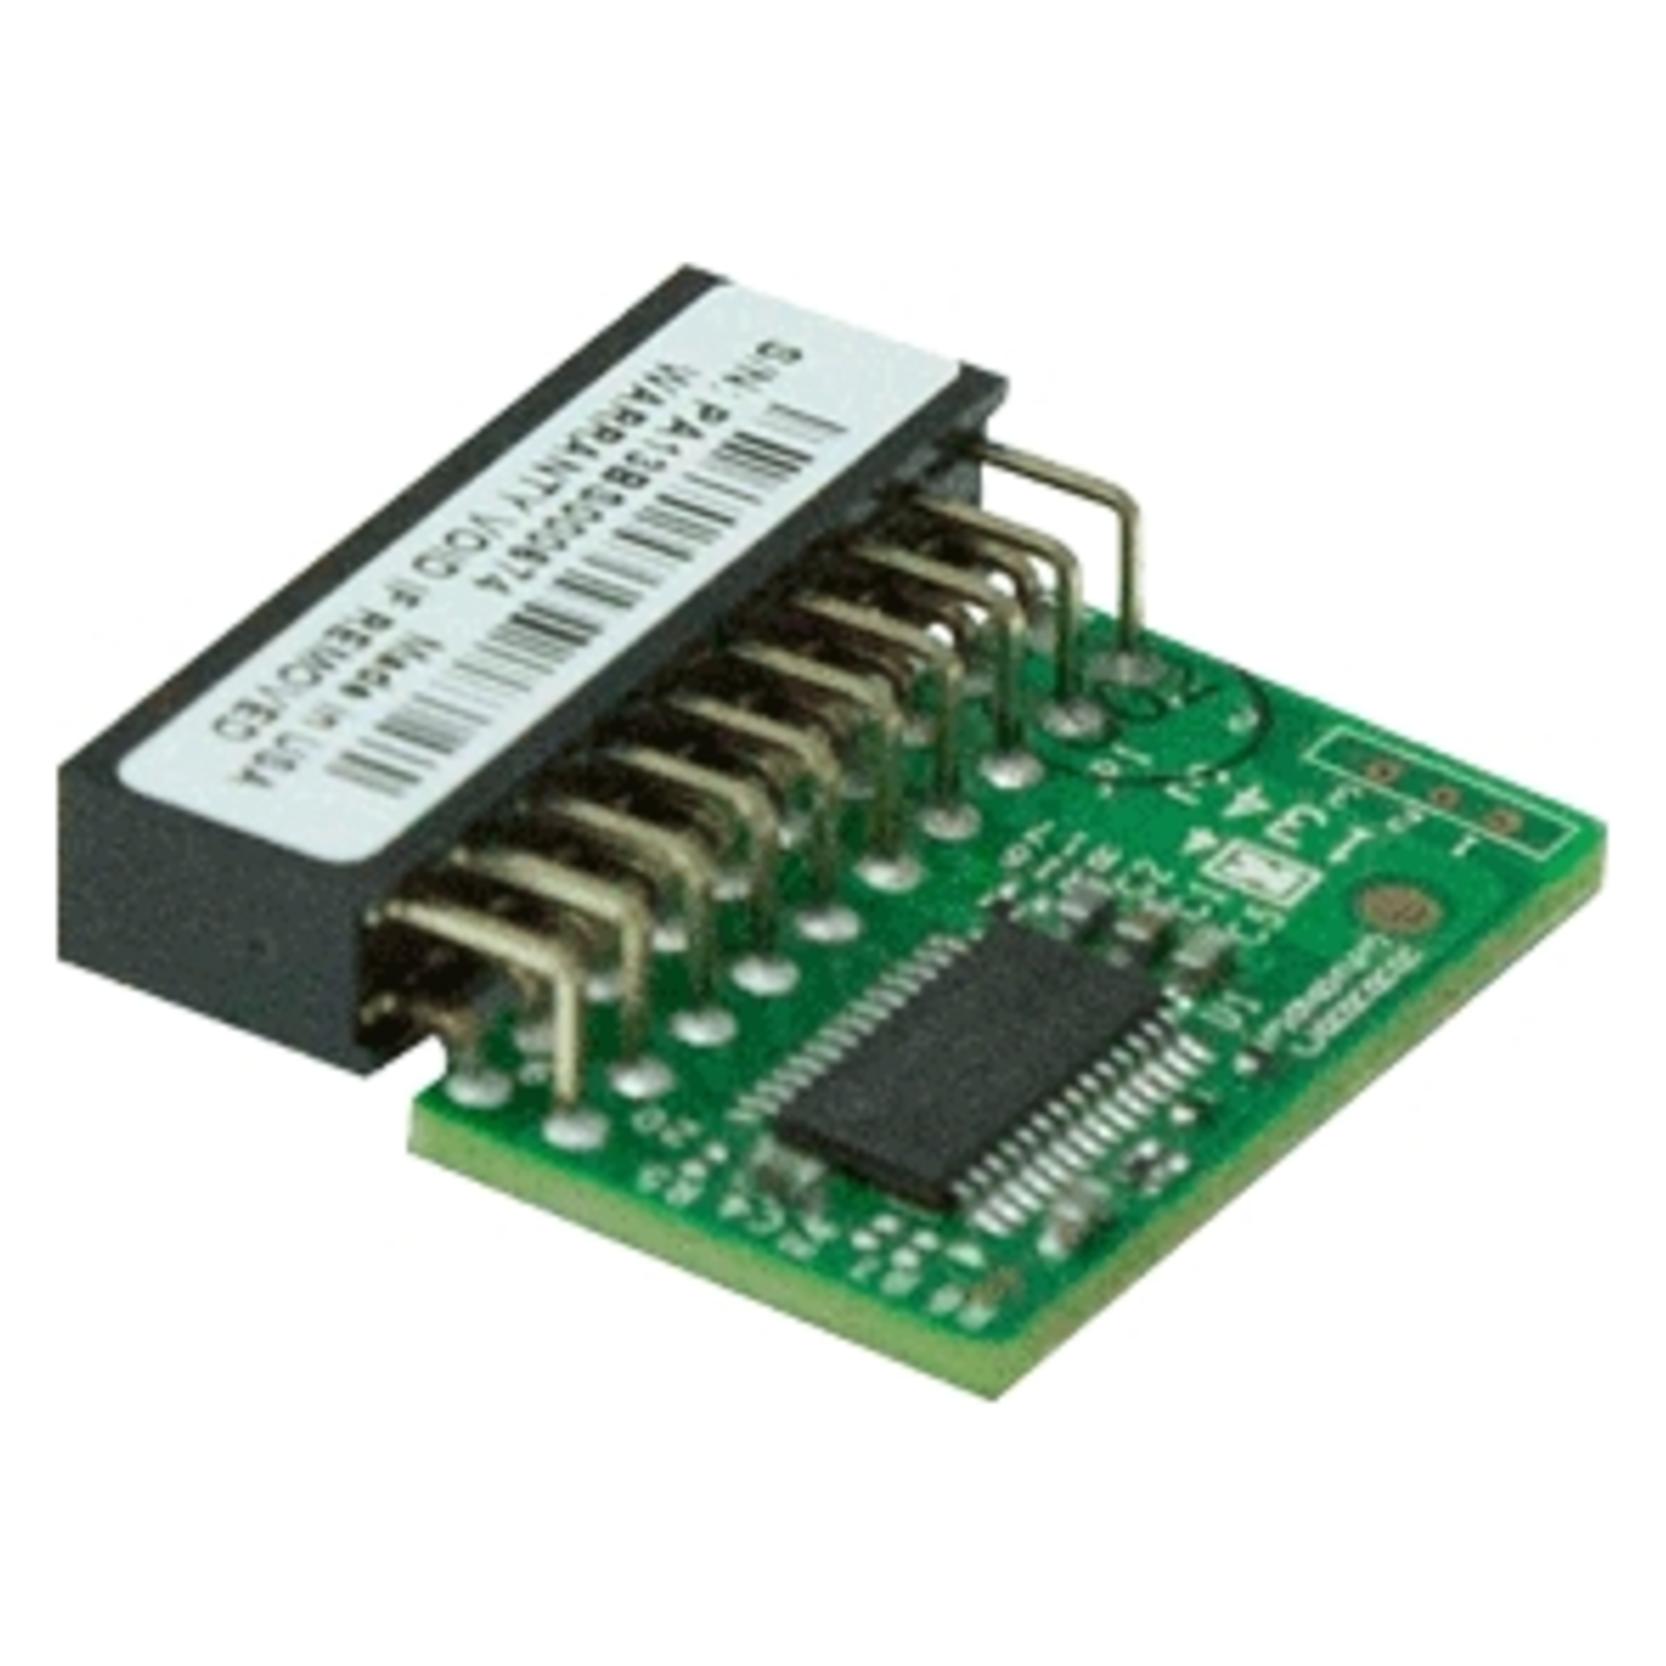
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L52,69 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.